
Alertă de securitate cibernetică în Moldova: campanie activă de „spear phishing” cu fișiere malițioase
Agenția pentru Securitate Cibernetică avertizează asupra unei campanii active și țintite de spear phishing, prin care sunt expediate mesaje frauduloase către destinatari selectați în mod intenționat.
Potrivit instituției, atacatorii încearcă să creeze impresia că mesajele provin din surse cunoscute sau credibile și folosesc formulări menite să determine destinatarii să acționeze rapid, fără verificări suplimentare.
În cadrul campaniei identificate, mesajele pot conține arhive de tip .zip, cu denumiri precum „Ordin de plata”, „ordin de plata.zip” sau variante similare. Aceste atașamente pot include fișiere malițioase care, odată executate, pot compromite dispozitivul, instala programe periculoase sau permite accesul neautorizat la date și conturi.
Agenția explică faptul că spear phishing-ul este o formă mai țintită de phishing, în care atacatorii folosesc informații și contexte aparent credibile pentru a convinge victimele să deschidă fișiere, să acceseze linkuri sau să ofere date sensibile
Pentru reducerea riscurilor, utilizatorii sunt sfătuiți să nu deschidă și să nu dezarhiveze atașamente suspecte, mai ales dacă acestea provin din mesaje neașteptate. De asemenea, nu trebuie accesate linkurile din astfel de mesaje și nici trimise răspunsuri expeditorului.
ASC recomandă verificarea atentă a adresei reale de e-mail a expeditorului, nu doar a numelui afișat, și o atenție sporită în cazul mesajelor care cer acțiuni urgente, transmit documente neașteptate sau conțin formulări neobișnuite.
În cazul organizațiilor, mesajele suspecte trebuie raportate imediat către departamentul IT sau către responsabilul de securitate cibernetică.
Dacă un atașament suspect a fost deja deschis sau a fost accesat un link dintr-un asemenea mesaj, Agenția recomandă oprirea altor acțiuni pe dispozitiv până la verificarea acestuia și raportarea imediată a incidentului. Totodată, parolele conturilor accesate de pe dispozitiv, inclusiv parola e-mailului, ar trebui schimbate de pe un dispozitiv considerat sigur.
Agenția pentru Securitate Cibernetică îndeamnă utilizatorii să manifeste vigilență sporită și să verifice cu atenție toate mesajele care conțin atașamente sau solicită accesarea unor linkuri.
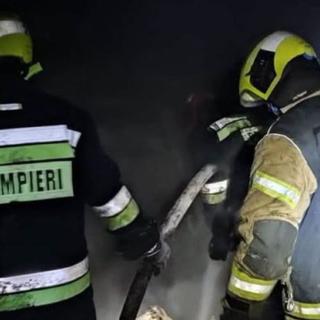
Cinci vagoane destinate muncitorilor, cuprinse de flăcări, la Ciorescu
Cinci vagoane destinate muncitorilor au fost cuprinse de flăcări în această seară, în satul Ciorescu, municipiul Chișinău.
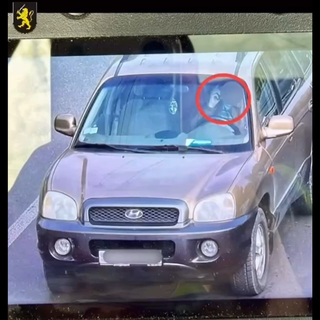
(VIDEO) Aproape 70 de șoferi, surprinși folosind telefonul la volan în doar câteva zile
Aproape 70 de conducători auto au fost depistați de inspectorii de patrulare în timp ce utilizau telefonul mobil la volan, în cadrul unor acțiuni desfășurate în ultimele zile.
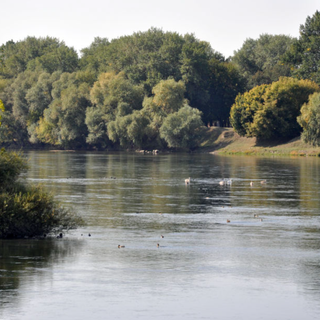
Nivelul Nistrului și Prutului a ajuns la cote critice. Autoritățile caută soluții pentru alimentarea populației cu apă
Situația hidrologică de pe Nistru și Prut rămâne critică, iar autoritățile se pregătesc pentru un scenariu în care nivelul apei va continua să scadă, pe fondul lipsei precipitațiilor. Ministrul mediului, Gheorghe Hajder, spune că sunt căutate soluții pentru stațiile de captare din sudul țării, dar și pentru alimentarea cu apă a municipiului Chișinău.