
Alertă de securitate cibernetică în Moldova: instituțiile publice, vizate de o campanie de atacuri prin e-mail
Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) avertizează asupra unei campanii de atacuri cibernetice de tip „spear phishing”, care vizează în special instituțiile guvernamentale din Republica Moldova. Atacatorii încearcă să obțină parole și informații confidențiale prin intermediul unor e-mailuri care conțin fișiere periculoase.
Potrivit unui comunicat emis marți, 13 octombrie 2026, mesajele malițioase sunt expediate de pe diferite adrese de e-mail asociate domeniului @mail.ru și includ arhive în formatele .7z sau .zip.
În interiorul acestora se află fișiere executabile de tip .bat, camuflate sub denumiri care imită documente financiare, precum „Ordin de plată” sau „Facturi achitate”.
Odată accesate, aceste fișiere pot compromite sistemele informatice și permite colectarea neautorizată a datelor de autentificare, a cookie-urilor și a informațiilor asociate sesiunilor active.
STISC precizează că programul malițios își poate încheia activitatea fără să lase indicii evidente, ceea ce face ca atacul să fie dificil de observat de către utilizator.
Recomandările specialiștilor
Pentru prevenirea incidentelor, STISC recomandă:
- Evitarea accesării linkurilor și a fișierelor atașate în mesajele suspecte;
- Verificarea atentă a adresei expeditorului, chiar dacă numele acestuia pare cunoscut;
- Protejarea parolelor, codurilor de autentificare și a informațiilor confidențiale;
- Tratarea cu prudență a mesajelor care solicită acțiuni urgente sau neobișnuite;
- Raportarea e-mailurilor suspecte către responsabilii de securitate informațională.
Autoritățile îndeamnă instituțiile publice, companiile și cetățenii să manifeste vigilență sporită în gestionarea corespondenței electronice, pentru a preveni furtul de date și compromiterea sistemelor informatice.
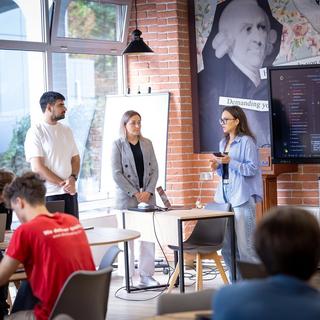
Primul Sprint Kood Moldova s-a încheiat. Începe formarea unei noi generații de specialiști tech
Primul Sprint de selecție Kood Moldova s-a încheiat după trei săptămâni intense de muncă. 69 de participanți, selectați din cei peste 400 de înregistrări, au petrecut câte minim 8 ore pe zi concentrându-se doar pe programare, și rezolvare de probleme în echipă. Au trecut 3 etape de evaluare și prezentarea unui proiect real final - o aplicație bancară sau un joc de cuvinte.
OpenAI revizuiește regulile de siguranță după ce modelele sale au scăpat de sub control în timpul testelor
OpenAI, dezvoltatorul ChatGPT, a anunțat că își înăsprește măsurile de siguranță în cadrul testelor modelelor de inteligență artificială (AI), în urma unor atacuri cibernetice de mare amploare realizate de software-ul AI, conform unui mesaj publicat marți de companie pe blogul său, citat miercuri de agenția de presă DPA.
Un nou dispozitiv de stocare, construit de China, păstrează un bit pe un suport constituit de un singur electron
Cercetători din China au creat un nou cip care folosește un singur electron pentru a stoca un bit de date, conform unui studiu publicat pe 16 iulie în revista Science, transmite joi Live Science.