
Datele a circa 750.000 de persoane, compromise în atacul cibernetic. Cetățenii afectați vor fi notificați individual
Agenția de Guvernare Electronică (AGE) a anunțat vineri, 30 octombrie, că persoanele ale căror date cu caracter personal au fost extrase neautorizat în urma atacului cibernetic devastator asupra sistemelor informatice ale statului urmează să fie informate individual.
În prezent, experții AGE, împreună cu instituțiile de securitate cibernetică, lucrează la identificarea exactă a fiecărui caz în parte, eliminând datele duplicate și clarificând neconcordanțele pentru a pregăti mecanismul de notificare directă, potrivit independent.md.
Tot pe 30 octombrie, Procuratura Generală a confirmat oficial că pe acest caz a fost inițiată o urmărire penală. Dosarul vizează bănuiala rezonabilă de încălcare a inviolabilității vieții private și divulgare a datelor urmăririi penale.
Rămân valabile estimările preliminare din 27 octombrie, conform cărora atacatorii au extras neautorizat date asociate cu aproximativ 750.000 de IDNP-uri. Printre informațiile compromise se numără date de identificare, detalii despre familie, stare de sănătate, prestații sociale, venituri și proprietăți deținute, fără ca toate categoriile să fie expuse în cazul fiecărei persoane.
AGE a dat din nou asigurări că datele cardurilor bancare ale cetățenilor nu au fost afectate.
Reprezentanții AGE avertizează că infrastructura digitală guvernamentală este supusă în continuare unor încercări constante de atac, însă verificările recente nu au depistat noi scurgeri de date.
„Amenințarea cibernetică persistă. Sunt detectate în continuare tentative de atac asupra infrastructurii digitale guvernamentale gestionată de AGE. Asta înseamnă că se încearcă constant găsirea breșelor în sisteme pentru a compromite prestarea serviciilor guvernamentale. Până în prezent, verificările nu au identificat noi extrageri neautorizate de date din sistemele deținute de AGE în urma acestor tentative”, se arată în comunicatul oficial al Agenției.
Munca de remediere și securizare a sistemelor aduce și primele rezultate operaționale. Până la această oră, 61 de servicii publice digitale au fost securizate și au revenit online pe portalul evo.gov.md.
Alte 21 de servicii ale mai multor furnizori de stat rămân temporar indisponibile, urmând să fie deblocate treptat doar după finalizarea inspecțiilor de securitate.
Având în vedere că informațiile furate pot fi folosite în scheme complexe de inginerie socială și fraudă, autoritățile îndeamnă populația la maximă vigilență: nu comunicați nimănui parole, coduri de autentificare sau coduri SMS și verificați orice solicitare suspectă prin canalele de comunicare oficiale ale instituțiilor de stat.
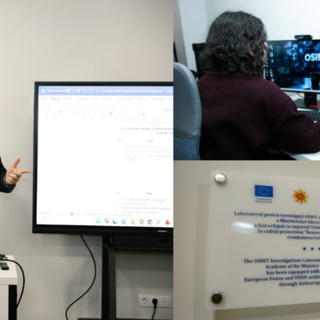
Academia „Ștefan cel Mare” a MAI, dotată cu un laborator modern pentru investigații digitale și analiza informațiilor din surse deschise
Un laborator de analiză digitală și investigații din surse deschise (OSINT) a fost inaugurat astăzi, 30 octombrie, la Academia „Ștefan cel Mare” a Ministerului Afacerilor Interne.
Bilanț tragic în Moldova: 47 de persoane, inclusiv 17 copii, au murit intoxicate cu monoxid de carbon de la începutul anului
De la începutul anului 2026, 47 de persoane, dintre care 17 minori, au decedat în urma intoxicațiilor cu monoxid de carbon. Anunțul a fost făcut de Inspectoratul General pentru Situații de Urgență (IGSU), care atenționează populația să respecte măsurile de prevenire a intoxicațiilor cu monoxid de carbon în perioada rece a anului.
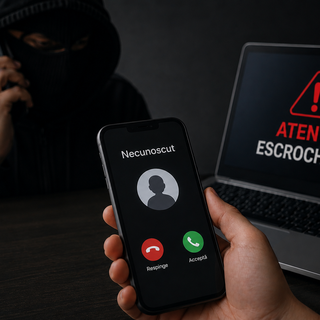
Atenție la escroci! Falși angajați Energocom sună consumatorii de gaze și le cer date personale
Persoane necunoscute sună consumatorii de gaze și se dau drept angajați ai Energocom, încercând să obțină date personale sub pretextul citirii contoarelor. Compania avertizează că este vorba despre tentative de fraudă și le cere oamenilor să nu ofere informații confidențiale la telefon.