
Consiliul Național de Securitate a aprobat măsuri pentru consolidarea securității cibernetice a Republicii Moldova
Consiliul Național de Securitate (CNS), convocat astăzi de Președinta Republicii Moldova, Maia Sandu, a examinat circumstanțele atacului cibernetic masiv asupra sistemelor informaționale guvernamentale, produs în luna octombrie 2026, și a convenit asupra unui set de măsuri pentru consolidarea securității cibernetice, protecția datelor cetățenilor și modernizarea infrastructurii digitale a statului.
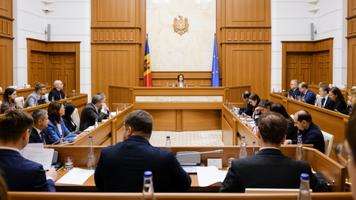
Potrivit evaluărilor prezentate în cadrul ședinței, atacul cibernetic a vizat infrastructura administrată de Agenția de Guvernare Electronică (AGE), fiind afectate mai multe servicii digitale. Atacatorii au exploatat vulnerabilități ale sistemelor de autentificare și control al accesului, reușind să acceseze date din registrele a cel puțin zece instituții publice.
Atacul a început în seara zilei de 19 octombrie, iar pe 20 octombrie au fost înregistrate aproximativ un milion de solicitări automate către sistemele guvernamentale, de 30 de ori mai multe decât media obișnuită. În aceeași zi, au fost extrase peste 260 de mii de înregistrări privind relațiile de rudenie. Începând cu 21 octombrie, instituțiile au intervenit pentru a limita extragerea datelor, iar până pe 24 octombrie atacurile au fost blocate. Tentativele ulterioare de accesare neautorizată au fost, de asemenea, respinse.
Conform celor mai recente evaluări, au fost accesate datele personale a aproximativ 450 de mii de cetățeni, un număr mai mic decât cifrele vehiculate anterior. Persoanele vizate urmează să fie notificate de Agenția de Guvernare Electronică.
În cadrul ședinței au fost analizate atât vulnerabilitățile tehnice și instituționale care au permis producerea incidentului, cât și măsurile întreprinse pentru stoparea atacului. AGE a remediat problemele identificate în serviciul de autentificare MPass, a introdus verificări suplimentare privind dreptul de acces la date și a consolidat mecanismele de securitate ale platformelor guvernamentale.
Președinta Maia Sandu a subliniat că incidentul a evidențiat și deficiențe de coordonare și comunicare între instituțiile responsabile. Problema a fost depistată cu întârziere, iar răspunsul instituțional nu a fost suficient de coordonat. Totodată, informarea publică nu a răspuns tuturor îngrijorărilor cetățenilor, fiind necesare proceduri clare de intervenție și comunicare în asemenea situații.
În urma ședinței, Consiliul Național de Securitate a convenit asupra a șase direcții prioritare de acțiune:
- Constituirea unui grup de lucru condus de Prim-ministru, care, în termen de o lună, va propune soluții sistemice pentru remedierea vulnerabilităților identificate și consolidarea securității cibernetice, inclusiv în contextul riscurilor asociate dezvoltării inteligenței artificiale. Progresele vor fi evaluate în cadrul unei noi ședințe a CNS, peste trei luni.
- Modernizarea arhitecturii sistemelor informaționale ale statului, pentru a asigura un control mai strict asupra accesului la date și o infrastructură digitală uniformă și securizată. O atenție deosebită va fi acordată înlocuirii sistemelor învechite și stabilirii unor termene clare de exploatare a acestora.
- Reformarea achizițiilor publice în domeniul tehnologiilor informaționale, inclusiv prin modificări legislative, pentru prioritizarea standardelor de calitate, selectarea furnizorilor de încredere și responsabilizarea acestora pentru securitatea sistemelor dezvoltate.
- Introducerea unor reguli clare pentru întregul ciclu de viață al sistemelor informaționale, de la dezvoltare și testare până la operare, mentenanță și evaluarea periodică a riscurilor. Sistemele care nu mai corespund cerințelor de securitate vor trebui înlocuite.
- Clarificarea responsabilităților instituționale în domeniul tehnologiilor informaționale. Guvernul va elabora propuneri pentru delimitarea competențelor instituțiilor responsabile, eliminarea suprapunerilor de mandate și asigurarea unei coordonări rapide și eficiente în cazul incidentelor.
- Consolidarea mecanismelor de securitate cibernetică, prin testări periodice, actualizări, monitorizare continuă 24 de ore din 24, detectarea anomaliilor și remedierea rapidă a vulnerabilităților, inclusiv cu ajutorul instrumentelor bazate pe inteligență artificială.
Un subiect distinct al ședinței a vizat protejarea cetățenilor împotriva tentativelor de fraudă care ar putea utiliza datele personale extrase în urma atacului.
Șefa statului a precizat că incidentul nu a afectat integritatea datelor bancare, iar deținerea unui cod IBAN nu permite, în sine, accesarea conturilor bancare. Totuși, datele personale obținute ilegal ar putea fi folosite în tentative de înșelăciune, inclusiv prin apeluri sau mesaje în care atacatorii se prezintă drept reprezentanți ai băncilor ori ai instituțiilor publice. Băncile vor fi informate despre persoanele ale căror date au fost accesate, pentru a efectua verificări suplimentare în cazul unor eventuale tranzacții inițiate în numele acestora.
Cetățenii sunt îndemnați să nu divulge parole, coduri PIN sau date de card prin telefon ori SMS și să verifice orice solicitare suspectă contactând direct instituțiile vizate, prin canalele oficiale. Persoanele care suspectează tentative de fraudă sau au nevoie de informații privind datele personale pot utiliza canalele de contact puse la dispoziție de AGE. Pentru intervenții imediate, cetățenii sunt îndemnați să apeleze 112.
Pentru consolidarea educației digitale, instituțiile responsabile, inclusiv Ministerul Educației, vor pregăti o lecție-cadru destinată elevilor de gimnaziu și liceu, axată pe protecția datelor personale și prevenirea fraudelor online. Totodată, Centrul Național de Management al Crizelor, în cooperare cu Agenția pentru Securitate Cibernetică, va pregăti un ghid practic de securitate digitală pentru cetățeni.
Președinta Maia Sandu a atras atenția că atacurile cibernetice reprezintă o amenințare tot mai serioasă la adresa securității naționale, în contextul dezvoltării accelerate a tehnologiilor informaționale și al utilizării inteligenței artificiale în identificarea și exploatarea vulnerabilităților.
Șefa statului a accentuat necesitatea investițiilor în securitatea cibernetică, modernizarea infrastructurii digitale și educația populației, astfel încât instituțiile să poată preveni, identifica și gestiona mai eficient incidentele.
Totodată, Președinta a subliniat că Republica Moldova trebuie să continue procesul de digitalizare și dezvoltarea serviciilor publice electronice, concomitent cu consolidarea securității acestora.
„Nu trebuie să renunțăm la digitalizare și la folosirea serviciilor digitale, în special într-un stat mic ca Republica Moldova. Digitalizarea este calea spre creșterea eficienței, dar și spre îmbunătățirea accesului la serviciile publice”, a declarat Președinta Maia Sandu.
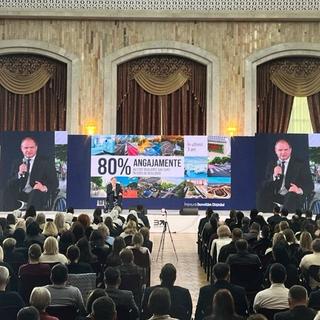
Ion Ceban: Peste 80% dintre angajamentele asumate pentru Chișinău în 2023 au fost realizate sau sunt în curs de implementare
Peste 80% dintre angajamentele asumate de administrația municipiului Chișinău în 2023 au fost realizate sau sunt în curs de implementare. Printre proiectele care urmează să fie finalizate se numără reabilitarea Grădinii Publice „Ștefan cel Mare”, lucrările la poduri și modernizarea unor instituții medicale. Primarul Ion Ceban a prezentat vineri bilanțul activității municipalității pentru perioada 2023-2026, transmite IPN.
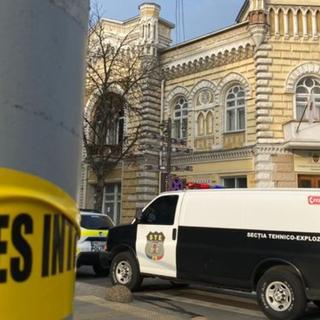
Alertă falsă cu bombă la Primăria Chișinău. Poliția Capitalei: „Se examinează ipoteza unei provocări, cu scop de victimizare”
Alertă cu bombă la Primăria Chișinău, în ziua în care edilul Ion Ceban urmează să prezinte raportul de activitate pentru ultimii trei ani. Primarul a comentat incidentul, făcând aluzie la alte evenimente pe care le consideră suspecte. Poliția anunță că, în urma primelor verificări, nu a fost identificat niciun pericol pentru siguranța persoanelor.
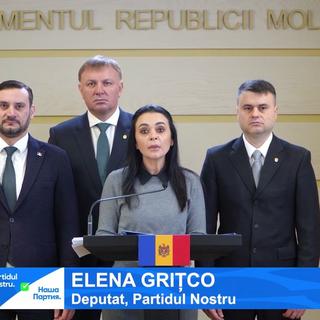
(VIDEO) Partidul Nostru nu va participa la consultările organizate de Guvern privind reforma APL în formula actuală. Elena Grițco: „Vom continua să promovăm propria viziune – municipalizare!”
Fracțiunea parlamentară a Partidului Nostru nu va participa la consultările organizate de Guvern privind reforma administrației publice locale în formula promovată de guvernarea PAS. În opinia fracțiunii, actuala formulă riscă să provoace o „comă instituțională” în administrația publică locală. Anunțul a fost făcut de vicepreședinta fracțiunii, Elena Grițco, care susține că Republica Moldova are nevoie de municipalizare, nu de o simplă redesenare a hărții administrative.