
Atac cibernetic de amploare în Republica Moldova: datele personale asociate a 750.000 de IDNP-uri, extrase din sistemele guvernamentale
Datele personale asociate unui număr estimat de 750.000 de IDNP-uri au fost extrase neautorizat din sistemele informaționale guvernamentale, în urma unui atac cibernetic. Informațiile vizate includ date de identitate, informații despre familie, pensii, prestații sociale, vehicule, companii și situația financiară. Autoritățile susțin că datele cardurilor bancare nu au fost afectate, însă avertizează asupra riscului de fraudă și manipulare online.
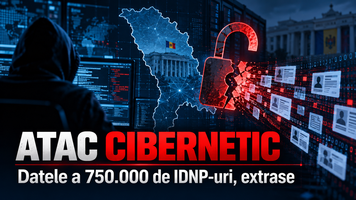
Agenția de Guvernare Electronică (AGE) susține că, după identificarea incidentului, a dispus verificarea a 82 de servicii digitale și a suspendat temporar serviciile expuse riscului, precum și o serie de sisteme informaționale. Intervenția a izolat atacul și a împiedicat compromiterea ulterioară, scrie bizlaw.md.
Cronologia principalelor măsuri:
- 23 octombrie, ora 11:30 - extragerea neautorizată a datelor a fost stopată;
- 23 octombrie - 82 de servicii publice și peste 30 de sisteme informaționale și panouri de administrare au fost deconectate preventiv. Instituțiile responsabile au fost informate și au primit recomandări tehnice pentru remedierea vulnerabilităților;
- 25 octombrie, în jurul orei 02:00 - specialiștii au identificat și blocat o nouă tentativă de accesare forțată a mai multor servicii publice guvernamentale;
- 27 octombrie, în jurul orei 07:00 - au fost înregistrate noi tentative de extragere a datelor, fără succes.
Potrivit estimărilor preliminare, au fost extrase neautorizat seturi de date aferente circa 750.000 de IDNP-uri. Informațiile vizate includ date de identificare (nume, prenume, data și locul nașterii), date despre membri ai familiei de gradul 1, statutul de asigurat, medic de familie, prestații sociale, pensii, dizabilitate, permisul de conducere, fotografie, vehicule și companii deținute sau administrate, precum și informații financiare, inclusiv IBAN, datorii fiscale și istoric plăți MPay.
Nu toate persoanele afectate au avut expuse toate aceste categorii de date. Riscul principal este folosirea datelor în tentative de fraudă și manipulare online, de aceea vigilența cetățenilor este esențială.
Amploarea exactă a incidentului face obiectul unui audit amplu și al investigațiilor desfășurate de ASC, STISC, SIS și AGE.
AGE susține că nu au fost afectate informațiile cu privire la cardurile bancare. Plățile cu cardul prin MPay și EVO sunt procesate prin sistemele securizate ale băncilor, iar platforma guvernamentală nu stochează aceste informații sensibile.
Datele extrase pot fi folosite de persoane rău intenționate care se prezintă drept reprezentanți ai băncilor sau ai instituțiilor publice și solicită bani, parole, coduri de autentificare ori confirmarea unor operațiuni.
Cum s-a produs atacul. Explicație tehnică
Atacatorii au exploatat vulnerabilități ale unor servicii accesibile fără autentificare, apoi au folosit datele obținute pentru extrageri suplimentare. Atacurile inițiale au vizat un serviciu electronic care jurnaliza incorect temeiul prelucrării datelor - din acest motiv cetățenii au observat în istoricul accesării datelor din aplicația EVO, prelucrarea datelor pentru prestarea serviciului de Solicitare documente de stare civilă sau perfectarea permisului de conducere.
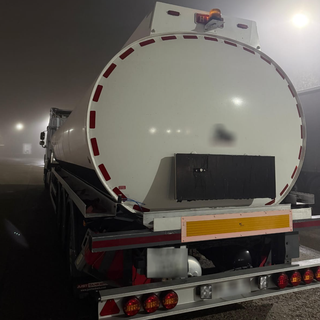
Cisternă cu nereguli la numărul de identificare, depistată la vama Leușeni. Șoferul susține că a cumpărat-o în această stare
Polițiștii de frontieră din cadrul Direcției regionale Vest au depistat nereguli privind amplasarea numărului de identificare VIN pe șasiul unei cisterne, în timpul controlului la trecerea frontierei efectuat în PTF Leușeni, pe sensul de intrare în Republica Moldova.
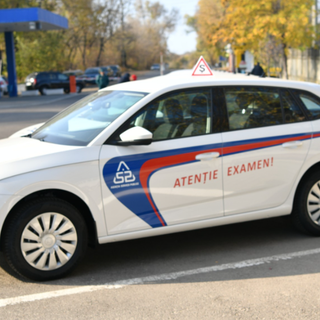
Examene pentru permisul auto și sâmbăta! ASP pune la dispoziție 165 de locuri pentru proba practică
Sâmbătă, 31 octombrie, Agenția Servicii Publice va presta servicii de examinare la proba practică pentru obținerea dreptului de a conduce vehicule de categoria B. Examinarea va avea loc la punctul de examinare de pe strada Academician Sergiu Rădăuțanu nr. 1, în sectorul Râșcani al Capitalei.
Angajații MAI ar putea avea și locuri de muncă în sectorul privat. Ministerul Muncii se opune, invocând riscuri de integritate
Funcționarii publici cu statut special din cadrul Ministerului Afacerilor Interne (MAI) ar putea obține venituri suplimentare din activități desfășurate în sectorul privat, în afara programului de serviciu. Măsura este prevăzută într-un proiect de lege elaborat de MAI, care propune modificarea regimului incompatibilităților aplicabil acestei categorii de angajați.